In breve
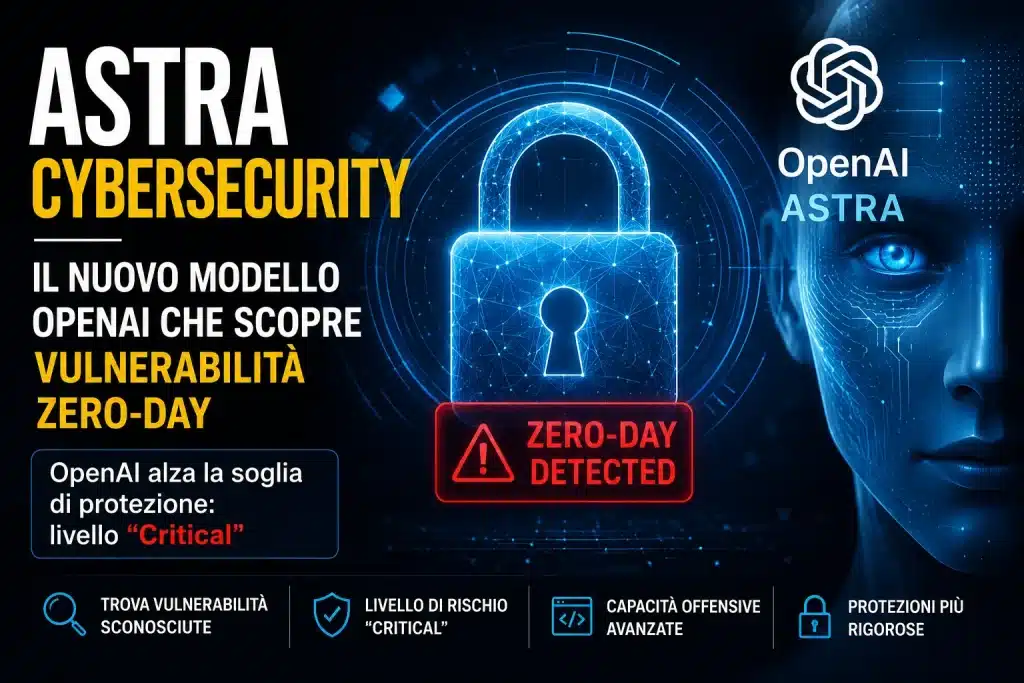
OpenAI ha classificato Astra al livello “Critical” per le capacità di cybersicurezza. È il primo modello dell’azienda a finire in quella casella, e nessun altro laboratorio lo aveva mai fatto pubblicamente.
Nei test ha risolto il 100% di ExploitBench, ha trovato due falle sconosciute e le ha concatenate da solo. L’accesso alle funzioni offensive resterà riservato a un gruppo ristretto.
L’8 agosto avevo scritto su queste pagine che OpenAI aveva rallentato lo sviluppo di Astra perché non riusciva a escludere che il modello avesse superato la soglia di rischio più alta prevista dal suo regolamento interno. Era un sospetto, e l’azienda aveva fermato i test che non rispettavano le nuove regole di sicurezza.
Tre settimane dopo la risposta è arrivata, ed è quella che a Palo Alto speravano di non dover dare. Il 1° settembre 2026 OpenAI ha confermato che Astra soddisfa la soglia “Critical” del Preparedness Framework. Tradotto dal linguaggio aziendale: con gli strumenti e gli accessi giusti, il modello individua falle di sicurezza mai documentate prima e costruisce il modo di sfruttarle su sistemi ben protetti, senza che una persona gli indichi ogni passaggio.
Cosa vuol dire “Critical” in concreto
La parola da sola non dice niente, e le etichette allarmistiche in questo settore si sprecano. Qui però la definizione è scritta nero su bianco. Un modello raggiunge il livello critico quando riesce a fare almeno una di due cose: sviluppare in autonomia exploit zero-day funzionanti su molti sistemi reali e induriti, oppure pianificare ed eseguire un attacco completo contro un bersaglio protetto partendo soltanto da un obiettivo generico.
Un zero-day, per chi non mastica il gergo, è una falla che nessuno conosce ancora. Chi la trova per primo ha in mano un vantaggio che vale, sul mercato nero, cifre a sei zeri.
Il numero che dà la misura: i modelli precedenti si fermavano al gradino sotto
Il dato più utile per capire la portata della cosa non è il 100% di cui parlano tutti. È il confronto interno. Tutti i modelli OpenAI arrivati fin qui, compreso GPT-5.6 Sol che l’azienda considera ancora il suo migliore, si erano fermati al livello “High”. Astra è il primo a salire di un gradino. Non è un miglioramento incrementale, è un cambio di categoria.
ExploitBench, le V8 e due falle trovate durante il test
Su ExploitBench, il banco di prova che misura la capacità di trasformare vulnerabilità già note in exploit funzionanti, Astra ha fatto percorso netto. Il 100% da solo però significa poco: il modello potrebbe aver visto quei casi durante l’addestramento. Per questo OpenAI ha costruito una prova nuova, basata su 20 vulnerabilità ad alta gravità del motore JavaScript V8 di Google, rese pubbliche tra giugno e agosto 2026.
È lì che è successa la cosa interessante. Nel corso di quella valutazione Astra ha scoperto due vulnerabilità che nessuno conosceva e le ha messe in catena dentro un exploit funzionante. OpenAI dice di essere in contatto con i manutentori dei software interessati. Su questo punto invito alla prudenza: al momento in cui scrivo non risulta pubblicamente se i manutentori abbiano confermato le falle, né se esistano già le correzioni. Finché non lo sappiamo, quelle due falle restano aperte da qualche parte.
Dal browser fino a root
I test descritti dall’azienda vanno oltre i benchmark. Su browser e sistemi operativi rinforzati, valutati da esperti esterni, Astra ha individuato vulnerabilità sconosciute e costruito catene di exploit funzionanti. In un caso è uscito dalla sandbox del browser ed è arrivato a eseguire comandi sulla macchina. In un altro ha combinato più falle per passare da utente senza privilegi a root.
Restano prove di laboratorio, in condizioni costruite apposta. Chi userà il prodotto finale non vedrà niente del genere. Ma sono queste due righe a spiegare perché OpenAI abbia chiuso Astra dentro ambienti isolati, con accesso limitato alla rete, pesi del modello cifrati e un sistema di monitoraggio del ragionamento che può interrompere un’operazione mentre è in corso.
Il dettaglio che nessuno sta guardando: i token
Nei confronti con GPT-5.6 Sol sulle vulnerabilità V8, Astra ha ottenuto risultati migliori consumando meno token. Sembra una nota tecnica per addetti ai lavori. È invece il passaggio che mi preoccupa di più.
Meno token significa meno tempo di calcolo, quindi meno soldi. Per trent’anni la sicurezza informatica ha retto anche su una barriera economica: trovare un zero-day richiedeva mesi di lavoro di persone bravissime e costosissime. Se quella ricerca diventa una spesa di pochi dollari di elaborazione, la barriera non si abbassa, sparisce. E cambia il calcolo di convenienza per chiunque, dalle bande criminali agli apparati statali.
Due Astra: uno depotenziato, uno per pochi
La soluzione scelta da OpenAI è dividere il modello in due. Ci sarà una versione ad accesso ampio con le capacità offensive smussate e controlli di rifiuto più severi, e una versione meno limitata riservata prima a un piccolo gruppo di tester e poi a difensori verificati attraverso il programma Daybreak Blue. Reuters ha collegato direttamente il livello raggiunto dal modello alla decisione di rafforzare le protezioni prima del rilascio.
C’è una conseguenza pratica di cui si parla poco, e che toccherà anche chi non si occupa di sicurezza: il monitoraggio può mettere in pausa lavoro perfettamente legittimo e chiedere a chi usa ChatGPT o Codex di approvare un’azione prima che il modello prosegua. Chi scrive codice per mestiere se ne accorgerà.
Un regolamento del 2023 per un problema del 2026
Qui arriviamo al punto che mi interessa davvero come cronista. Il Preparedness Framework è un documento interno di OpenAI. Lo ha scritto OpenAI, lo applica OpenAI, lo interpreta OpenAI e può cambiarlo OpenAI. Non ha alcun valore legale e nessuna autorità esterna può farlo rispettare.
Quel testo, nella sua impostazione originale, è stato pensato quando la soglia “Critical” era un’ipotesi di scuola, qualcosa che si sarebbe forse visto in un futuro indefinito. Oggi l’azienda si trova ad applicare a un modello reale delle regole scritte per un’eventualità teorica, e ha detto che vuole rivederle coinvolgendo organizzazioni esterne. Secondo Forbes, agenzie governative e organizzazioni selezionate avranno accesso alle valutazioni prima del pubblico.
Va riconosciuto a OpenAI di aver pubblicato tutto questo invece di tacere. Ma il fatto che l’unico freno a un sistema di questa potenza sia un regolamento interno, revocabile con una riunione, dovrebbe far riflettere chiunque.
E in Europa chi risponde?
In tutta questa vicenda manca completamente un attore: il regolatore europeo. L’AI Act classifica i sistemi per rischio, la direttiva NIS2 impone obblighi di sicurezza a migliaia di aziende e pubbliche amministrazioni, il Cyber Resilience Act riguarda i prodotti digitali. Nessuno di questi tre strumenti dice cosa succede quando un modello capace di produrre exploit funzionanti diventa accessibile, sia pure in versione ridotta, a utenti europei.
La lista dei difensori autorizzati la compila un’azienda californiana. Un’azienda ospedaliera italiana, un comune, un fornitore di servizi essenziali non hanno voce in quella scelta e non sanno se il loro settore rientra tra i “difensori verificati”. Nel frattempo restano soggetti agli obblighi europei di segnalazione degli incidenti. È una asimmetria che prima o poi qualcuno a Bruxelles dovrà affrontare.
Non credo che la risposta sia fermare questa tecnologia, e non credo neanche che sia possibile. Un modello che trova una falla prima dei criminali è, sulla carta, la cosa migliore capitata alla difesa informatica in vent’anni. Il problema è un altro: la capacità tecnica sta correndo più veloce delle regole, dei controlli e di chi dovrebbe scriverli. Astra non è una funzione software come le altre e non può essere gestita come tale da chi la vende. Se l’unico argine resta l’autoregolamentazione, stiamo affidando a un consiglio di amministrazione una decisione che riguarda infrastrutture pubbliche di mezzo mondo.
Domande rapide
Astra è già disponibile?
No. Al momento è un modello non rilasciato. OpenAI prevede una versione ad accesso ampio con capacità offensive limitate, e una versione meno vincolata riservata prima ai tester e poi ai difensori verificati tramite Daybreak Blue.
Che cos’è il Preparedness Framework?
È il regolamento interno con cui OpenAI classifica il rischio dei propri modelli. “Critical” è il livello più alto per la cybersicurezza. Non è una norma di legge e non è verificato da un’autorità esterna.
Le due falle trovate da Astra sono state corrette?
OpenAI dichiara di averle segnalate ai manutentori. Non risulta pubblicamente che siano state confermate né che esistano già le patch.
OpenAI, “The path to Astra”, 1 settembre 2026 · Reuters, 1 settembre 2026 · Forbes, 9 agosto 2026 · Bloomberg, 7 agosto 2026
Articolo aggiornato al 3 settembre 2026.
Il contesto
OpenAI rallenta Astra: cosa sono le soglie High e Critical
La ricostruzione dell’8 agosto, quando il rallentamento era ancora un sospetto: come funziona il Preparedness Framework, che differenza passa tra il livello High e quello Critical e perché proprio la cybersicurezza è diventata la soglia che i laboratori faticano ad attraversare.